


Fiber Distributed Data Interface (FDDI)ist eine lokale Netzwerktechnologie mit 100 Mbit/s, die auf Glasfaserübertragung-, zeitgesteuertem-Token-Medienzugriff und zwei gegenläufig-rotierenden Ringen basiert. Es wurde wichtig für Campus- und Backbone-Netzwerke, da es eine viel höhere Bandbreite als das frühe Ethernet mit einer integrierten Methode zur Wiederherstellung nach einigen Verbindungs- oder Stationsausfällen kombinierte.
Heutzutage ist FDDI hauptsächlich eine Legacy-Technologie. Dennoch bleibt es nützlich für das Verständnis des robusten Ringdesigns, des tokenbasierten Netzwerkzugriffs und des Übergangs von der frühen HochgeschwindigkeitGlasfasernetzeauf modernes Switched Ethernet.
FDDI auf einen Blick
| Besonderheit | FDDI |
|---|---|
| Vollständiger Name | Glasfaserverteilte Datenschnittstelle |
| Standarddatenrate | 100 Mbit/s |
| Primärmedium | Optische Faser |
| Medienzugriff | Zeitgesteuerte-Token-Übergabe |
| Logische Topologie | Ring |
| Widerstandsfähigkeit | Zwei gegenläufig-rotierende Ringe mit Ringumwicklung |
| OSI-Bereich | Physikalische Schicht und MAC-Teil der Datenverbindungsschicht mit zugehörigen Stationsverwaltungsfunktionen |
| Typische historische Rolle | Campus-, Backbone-, Server- und Hochgeschwindigkeits-LAN-Verbindung |
| Aktueller Stand | In erster Linie Vermächtnis |
DerIEEE-Übersicht über FDDIbeschreibt die Technologie als 100-Mbit/s-LAN-Standard mit Glasfaser, zeitgesteuertem-Token-Zugriff und einer Dual-Counter-rotierenden Ringarchitektur. Diese Kombination erklärt sowohl seinen Leistungsvorteil in den späten 1980er und frühen 1990er Jahren als auch seinen Ruf für fehlertolerantes Backbone-Design.

Wie funktioniert FDDI?
FDDI steuert den Zugriff auf den gemeinsamen Ring mit einem zirkulierenden Token. Ein Sender sendet nicht einfach, wann immer er will. Stattdessen wartet es auf die entsprechende Gelegenheit zur Verwendung des Tokens, sendet zulässigen Datenverkehr und ermöglicht dann den fortgesetzten Netzwerkzugriff rund um den Ring.
1. Der Token zirkuliert
Ein Token bewegt sich im logischen Ring von Station zu Station. Eine Station, die nichts zu senden hat, lässt weitermachen. Dadurch entsteht ein geordneter Zugriff ohne das Kollisionsverhalten, das mit frühem Shared Ethernet verbunden war.
2. Eine Station erhält eine Übertragungsmöglichkeit
Wenn eine Station Daten zu senden hat und die Timing-Regeln die Übertragung zulassen, erfasst sie das verfügbare Token und platziert einen oder mehrere Frames auf dem Ring. Andere Stationen leiten den Frame weiter, während er durch das Netzwerk wandert.
3. Das Ziel kopiert den Frame
Das Ziel erkennt seine Adresse und kopiert den Frame. FDDI definiert außerdem Frame-Statusindikatoren, die anzeigen können, ob eine Zieladresse erkannt wurde und ob der Frame kopiert wurde.
4. Der Zugriff bleibt rund um den Ring bestehen
Nach Ablauf der Übertragungsmöglichkeit wird der Token-Zugriff für andere Stationen verfügbar. Das Ergebnis ist ein kontrollierter Kreislauf und kein uneingeschränkter Wettbewerb um das Medium.
Zeitgesteuertes Token und TTRT
FDDI ist nicht nur ein einfaches Token-{0}}Passing-Netzwerk. Sein MAC verwendet azeitgesteuertes-TokenMechanismus, der von einem Konzept namens gesteuert wirdZiel-Token-Rotationszeit (TTRT). TTRT hilft dabei, Erwartungen festzulegen, wie oft das Token zurückgegeben werden soll und wie viel Übertragungszeit genutzt werden kann. Dadurch wird das Zugriffsverhalten unter Last vorhersehbarer.
Aus diesem Grund sollte FDDI auch nicht als anderer Name für IEEE 802.5 Token Ring behandelt werden. Das aktuelle FDDI-Material von IEEE führt seinen Medienzugriffsansatz auf die zeitgesteuerte Token-Methode zurück, die mit der IEEE 802.4-Token-Bus-Technologie verbunden ist.

Synchroner und asynchroner Datenverkehr
FDDI definiert sowohl synchrone als auch asynchrone Übertragung. Synchroner Datenverkehr kann zugewiesene Kapazität erhalten, während asynchroner Datenverkehr die verfügbare Kapazität gemäß Token- und Prioritätsregeln nutzt. Für IP-NetzwerkeRFC 1188spezifiziert asynchrone LLC-Frames unter Verwendung uneingeschränkter Token für die Interoperabilität.
Warum verwendet FDDI zwei Ringe?
Der bekannteste Teil von FDDI ist seinDual-Ring-Topologie. Primär- und Sekundärring drehen sich gegenläufig. Im Normalbetrieb überträgt der primäre Ring den normalen Datenverkehr, während der zweite Ring einen alternativen physischen Pfad bereitstellt.
Es geht nicht darum, den normalen Durchsatz auf 200 Mbit/s zu verdoppeln. Der zweite Ring ist in erster Linie ein Resilienzmechanismus im Standard-Dual-{2}}-Ring-Design.
Was passiert, wenn ein Link fehlschlägt?
Stellen Sie sich vor, dass ein Glasfaserpfad zwischen zwei doppelt angeschlossenen-Geräten unterbrochen wird. Wenn das Netzwerk von einem durchgehenden Ring abhängig wäre, könnte diese Unterbrechung das Netzwerk teilen. FDDI kann stattdessen die primären und sekundären Pfade um den ausgefallenen Abschnitt herum verbinden.
Ringverpackung
Dieser Wiederherstellungsprozess wird als bezeichnetRingverpackung. An den Fehler angrenzende Geräte konfigurieren die beiden gegenläufig rotierenden Pfade neu, sodass die verbleibenden Betriebsabschnitte einen kontinuierlichen logischen Ring bilden. IEEE identifiziert Wrapping als zentralen Bestandteil der FDDI-Fehlertoleranz.
Dieses Verhalten war besonders wertvoll in Campus-Backbones, wo ein einzelner Kabelausfall andernfalls Gebäude oder große Benutzergruppen isolieren könnte. Es hilft auch zu erklären, warum FDDI in frühen Hochverfügbarkeitsumgebungen auftauchte undGlasfaser--RechenzentrumZusammenhänge.

FDDI-Netzwerkkomponenten: SAS, DAS und Konzentratoren
Nicht jedes FDDI-Gerät lässt sich auf die gleiche Weise an den Ringen befestigen. Die wichtigsten Befestigungskonzepte sind Einzel--Befestigungsstationen, Doppel--Befestigungsstationen und Konzentratoren.
Einzelne-Attachment Station (SAS)
A Einzelne-BefestigungsstationNormalerweise wird die Verbindung über einen Konzentrator hergestellt, anstatt eine direkte Verbindung zu beiden Backbone-Ringen herzustellen. Dadurch wird verhindert, dass ein gewöhnlicher Endpunkt zu einem wesentlichen physischen Teil des Dual-{1}}Ringpfads wird.
Dual-Attachment Station (DAS)
A Dual-Befestigungsstationverbindet sich sowohl mit dem Primär- als auch mit dem Sekundärring. Geräte, die Teil des resilienten Backbones sind, können daher direkt an der Ringrekonfiguration teilnehmen.
FDDI-Konzentrator
A KonzentratorBietet Befestigungspunkte für andere Stationen und bewahrt gleichzeitig die Struktur des Rückgrats. Im praktischen Netzwerkdesign ermöglichte es die Organisation von Endpunktverbindungen, ohne dass jedes angeschlossene Gerät direkt im Dual-Ring sitzen musste.
Wo wurde FDDI verwendet?
FDDI wurde für eine Zeit entwickelt, in der optische 100-Mbit/s-Netzwerke eine erhebliche Leistungssteigerung gegenüber den 10-Mbit/s-Ethernet-Systemen darstellten, die üblicherweise in LANs zu finden sind. Zu den typischen Bereitstellungen gehörten:
- Campus-Backbones, die mehrere Gebäude verbinden;
- Backbones, die Abteilungs-LANs mit geringerer{0}}Geschwindigkeit verbinden;
- Server- und Computersystemverbindungen;{0}}
- Hochverfügbarkeitsumgebungen, die von redundanten Ringpfaden profitierten;
- große institutionelle Netzwerke, in denen optische Distanz und Belastbarkeit wichtig waren.
In der historischen Beschreibung des IEEE werden insbesondere Campus-Backbones und Rechenzentrumsverbindungen als FDDI-Anwendungen genannt. Die physische Infrastruktur in solchen Netzwerken hing immer noch von bekannten optischen Aspekten wie Steckerzustand, Verlust, Kontinuität und Kabelzustand ab, die nach wie vor von zentraler Bedeutung sindPrüfung von GlasfaserkabelnHeute.
FDDI-Architektur und OSI-Schichten
Man sagt allgemein, dass FDDI auf den OSI-Schichten 1 und 2 arbeitet. Das ist eine nützliche Abkürzung, aber die Standardfamilie ist leichter zu verstehen, wenn man sie in ihre Hauptfunktionen unterteilt:PMD, PHY, MAC und SMT.
PMD: Abhängig vom physischen Medium
Abhängig vom physischen Medium (PMD)deckt den dem Medium zugewandten Teil der physikalischen Schicht ab, einschließlich der optischen Schnittstelle, die zum Senden und Empfangen von Signalen verwendet wird.
PHY: Physical Layer Protocol
Physical Layer Protocol (PHY)übernimmt physische Signalisierungsfunktionen über der medienspezifischen Schnittstelle-. PMD und PHY bilden zusammen den Kernbetrieb der physischen Schicht-.
MAC: Medienzugriffskontrolle
Medienzugriffskontrolle (MAC)kümmert sich um den tokenbasierten-Zugriff, die Frame-Übertragung, die Adressierung und andere Daten-Link-Aufgaben, die mit der gemeinsamen Nutzung des Rings verbunden sind.
SMT: Stationsmanagement
Stationsmanagement (SMT)koordiniert das Verwaltungsverhalten von Station, Port, Anhang, Pfad und Ring. SMT ist eine Verwaltungsfunktion innerhalb der FDDI-Architektur und kein gewöhnlicher Benutzerdatentransport.
In der älteren IETF-Dokumentation wird die FDDI-Standardfamilie in Bezug auf PMD, PHY, MAC und SMT beschrieben, wobei IEEE 802.2 LLC den verbleibenden Datenverbindungsdienst über dem FDDI MAC bereitstellt.
FDDI-Framegröße und IP-MTU
FDDI überträgt Daten in Frames, die Steuerinformationen, Ziel- und Quelladressen, Daten höherer -Ebenen, Informationen zur Fehlerprüfung- sowie End- oder Statusfelder enthalten. Der IP-Verkehr über FDDI verwendet LLC/SNAP-Kapselung und 48-Bit-Adressen im Langformat.
Eine nützliche technische Unterscheidung ist der Unterschied zwischenmaximale FDDI-Framelängeund dieIP-MTU. RFC 1188 gibt an, dass die FDDI-MAC-Spezifikation eine maximale Rahmengröße von 9.000 Symbolen zulässt4.500 Oktette. Nachdem der Link-Overhead und Spielraum für MAC-Variationen berücksichtigt wurden, gibt der RFC eine IP-MTU von an4.352 Oktette.
Ein maximaler Frame mit 4.500 Oktetten bedeutet also nicht, dass ein IP-Paket alle 4.500 Oktette als Nutzlast verwenden kann.
FDDI vs. Ethernet vs. Token Ring
| Besonderheit | FDDI | Klassisches Ethernet | Token-Ring |
|---|---|---|---|
| Zugriffsmethode | Zeitgesteuertes Token | Historisch gesehen CSMA/CD auf gemeinsam genutzten Medien | Token-Übergabe |
| Bemerkenswerte historische Geschwindigkeit | 100 Mbit/s | 10 Mbit/s in frühen standardisierten LAN-Bereitstellungen; später viel schneller | Gängige Implementierungen wurden mit weniger als 100 Mbit/s von FDDI betrieben |
| Topologiekonzept | Doppelter Zähler-rotierender logischer Ring | Je nach Generation Bus oder Stern | Logischer Ring |
| Integrierte-Dual--Ring-Redundanz | Ja | Kein gleichwertiger inhärenter Dual-Ring-Mechanismus | Nicht die bestimmende Architektur |
| Moderne Rolle | Vermächtnis | Dominierende kabelgebundene LAN-Technologiefamilie | Vermächtnis |
FDDI und Token Ring verwenden beide tokenbasierten Zugriff, es handelt sich jedoch um unterschiedliche Technologien mit unterschiedlichen Zeitregeln und physischen Designs. Der zeitgesteuerte-Token-Mechanismus, die 100-Mbit/s-Rate und die Dual-{4}}Ring-Fehlertoleranz von FDDI waren von zentraler Bedeutung für seine Rolle als Backbone-Technologie.
Ethernet ging einen anderen Weg. Frühes Shared Ethernet war auf Konkurrenz angewiesen, aber die Familie entwickelte sich durch Switching, Vollduplex-Verbindungen, Fast Ethernet, Gigabit Ethernet und viel höhere Geschwindigkeiten weiter. Für Leser, die moderne optische LAN-Optionen vergleichen, spiegelt sich diese umfassendere Entwicklung auch in den heutigen widerGlasfaser-optisches EthernetBereitstellungen.
Vorteile von FDDI
Höchstleistung für seine Zeit
Mit 100 Mbit/s stellte FDDI wesentlich mehr Backbone-Kapazität bereit als die während seines Aufstiegs üblichen 10-Mbit/s-Ethernet-Netzwerke. Das machte es attraktiv für die Bündelung des Datenverkehrs aus mehreren LANs mit niedrigerer{3}}Geschwindigkeit.
Integrierte-Fehlertoleranz
Der sekundäre zähler-rotierende Ring bot Netzwerkdesignern einen alternativen Weg, um bestimmte Fehler zu umgehen, ohne dass eine völlig separate Redundanztechnologie erforderlich war.
Vorhersehbarer Medienzugriff
Der zeitgesteuerte -Token-Zugriff gab Stationen eine kontrollierte Möglichkeit, Bandbreite zu teilen. Dies war in Umgebungen wertvoll, in denen ein vorhersehbarer Zugriff unter Last wichtiger war als das einfachere Konkurrenzmodell des frühen Ethernet.
Optische Backbone-Reichweite
Durch Glasfaser hergestelltes FDDI eignet sich gut für Campus- und Gebäude--zu{1}}Gebäude-Backbones. Für moderne Netzwerke ist die Auswahl an Glasfasern mittlerweile viel breiter; ALeitfaden für Single--Mode- und Multimode-Fasernist für heutige Reichweiten-, Bandbreiten- und Installationsentscheidungen relevanter als die FDDI-spezifische Medienplanung.
Einschränkungen von FDDI
Komplexere Architektur
Duale Ringe, zeitgesteuertes-Token-Verhalten, Stationsverwaltung, mehrere Anschlusstypen und spezielle Konzentratoren machten das Design und den Betrieb von FDDI komplexer als viele Ethernet-Netzwerke.
Spezialisierte Hardware
Organisationen benötigten FDDI-kompatible Schnittstellen und Infrastruktur. Als die Ethernet-Einführung zunahm, verfügte FDDI über ein kleineres Ausrüstungs- und Support-Ökosystem.
Sein Geschwindigkeitsvorteil verschwand
Die 100-Mbit/s-Leistung von FDDI war überzeugend, als Ethernet üblicherweise mit 10 Mbit/s lief. Dieser Vorteil schwächte sich ab, sobald Fast Ethernet die gleiche 100-Mbit/s-Klasse erreichte, und verschwand mit der Einführung von Gigabit Ethernet noch mehr.
Warum hat Ethernet FDDI ersetzt?
FDDI wurde nicht verdrängt, weil seine Kerntechnik nicht mehr funktionierte. Das Wettbewerbsumfeld veränderte sich.
Erste,Fast Ethernet erreichte 100 Mbit/s, wodurch ein Großteil des Geschwindigkeitsvorteils von FDDI verloren geht. Die Ethernet-Geschichte von IEEE identifiziert IEEE 802.3u als die Änderung, die 100 Mbit/s Fast Ethernet einführte.
Zweite,Gigabit Ethernet steigerte die Leistung auf 1 Gbit/s. DerIEEE 802.3z-1998-Standarddefiniert den 1.000-Mbit/s-Ethernet-Betrieb und nimmt die Genehmigung des Gremiums im Juni 1998 vor.
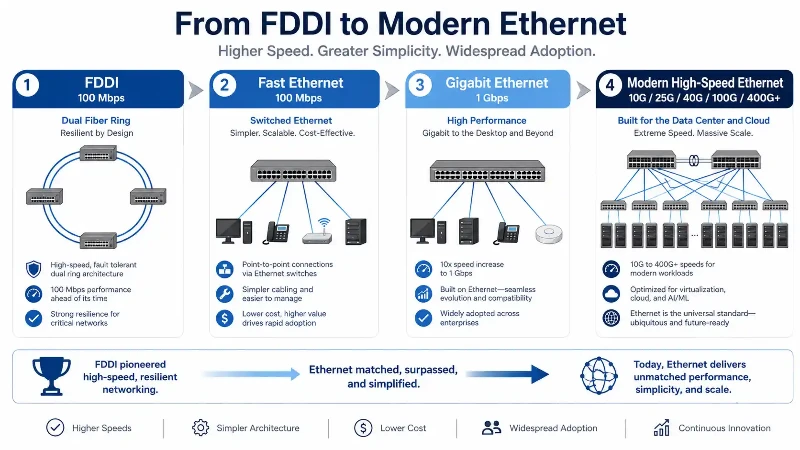
Drittens profitierte Ethernet von einem schnell wachsenden Ökosystem aus Kupfer und Glasfaser, Switches, Netzwerkschnittstellen, Verwaltungstools und immer höheren Geschwindigkeiten. IEEEsGeschichte der Ethernet-Standardszeigt, wie sich die Technologie von frühen Shared-Media-Systemen über Fast Ethernet, Gigabit Ethernet und spätere Multi-Gigabit-Generationen weiterentwickelte.
Sobald Ethernet die Leistung von FDDI erreichen oder sogar übertreffen konnte und gleichzeitig in die gleiche breitere Ethernet-Familie passte, die bereits in Unternehmensnetzwerken verwendet wurde, wurde der Einsatz eines separaten FDDI-Ökosystems immer schwieriger zu rechtfertigen.
Wird FDDI heute noch verwendet?
Bei neuen LAN- und Backbone-Implementierungen handelt es sich bei FDDI im Allgemeinen eher um eine Legacy-Technologie als um eine praktische Designwahl. Modernes Ethernet bietet weitaus höhere Datenraten, umfassende Interoperabilität, weithin verfügbare Geräte und ausgereifte Verwaltungstools.
Die jetzigeIEEE 802.3 Ethernet-Arbeitsgruppeentwickelt weiterhin Standards und Projekte mit Hunderten von Gigabit pro Sekunde und mehr und zeigt, wie weit Ethernet über das Leistungsniveau von 100 Mbit/s hinausgekommen ist, das FDDI einst außergewöhnlich machte.
FDDI kann immer noch von Bedeutung sein, wenn Ingenieure auf veraltete Infrastruktur, alte Netzwerkdokumentation oder historische Systeme stoßen. Es ist auch für die Netzwerkausbildung nützlich, da es ein klares Beispiel dafür liefert, wie Redundanz, deterministische Zugriffskonzepte und physische Topologie gehandhabt wurden, bevor Switched Ethernet vorherrschend wurde.
Bei der aktuellen optischen Infrastruktur ist es wahrscheinlicher, dass bei der Netzwerkplanung moderne Technologien zum Einsatz kommenKonnektivität für Rechenzentren, Ethernet-Switching, Glasfasertypen, Transceiver und strukturierte Verkabelung als neue FDDI-Installationen.
Was ist CDDI?
CDDIoder Copper Distributed Data Interface ist der Kupfer--Medienverwandte von FDDI. Es bewahrt die logische Vernetzung und den Token-Zugriff im FDDI--Stil und verwendet für einige Implementierungen Twisted-Pair-Kupferkabel anstelle von Glasfaser.
Dies ist heute überwiegend ein historisches Thema.RFC 2467, das IPv6 über FDDI spezifiziert, weist ausdrücklich darauf hin, dass die Verwendung des Begriffs FDDI CDDI einschließt.
Häufig gestellte Fragen zu FDDI
Ist FDDI eine LAN- oder MAN-Technologie?
FDDI wurde als LAN-Technologie standardisiert. Seine optische Reichweite und seine Backbone-Rolle ermöglichten es ihm, große Campusgelände und ähnliche verteilte Umgebungen zu überspannen, seine Standardlinie ist jedoch LAN-orientiert.
Welche OSI-Schichten verwendet FDDI?
FDDI stellt Funktionen der physischen{0}}Schicht und den MAC-Teil der Datenverbindungsschicht bereit. Seine Standardarchitektur wird üblicherweise durch PMD, PHY, MAC und SMT beschrieben, wobei LLC über dem FDDI MAC steht.
Was ist TTRT in FDDI?
Ziel-Token-Rotationszeitist ein Zeitwert, der vom zeitgesteuerten -Token-System von FDDI verwendet wird, um die erwartete Token-Rotation und Übertragungsmöglichkeiten zu steuern. Es hilft dem Netzwerk, Kapazität zuzuweisen und das Token-Zugriffsverhalten einzuschränken.
Was ist die FDDI-MTU?
Für IP über FDDI gibt RFC 1188 eine MTU von an4.352 Oktette. Dies ist kleiner als die maximale FDDI-Framegröße von 4.500-Oktetten, da Verbindungsschichtfelder und Protokoll-Overhead ebenfalls Platz beanspruchen.
Kann FDDI über Kupfer laufen?
Der ursprüngliche Name und die gebräuchlichen Bereitstellungen basieren auf Glasfaser, aber CDDI hat den gleichen allgemeinen Netzwerkansatz auf Kupfermedien ausgeweitet. CDDI ist heute hauptsächlich als Teil der FDDI-Geschichte relevant.
Warum FDDI immer noch wichtig ist
FDDI ist keine Mainstream-Netzwerkwahl mehr, bleibt aber eine nützliche Fallstudie in der Netzwerktechnik. Sein Design zeigt, wie ein LAN kontrollierten Medienzugriff mit Redundanz physischer Pfade kombinieren kann, und sein Rückgang zeigt, dass technische Raffinesse allein nicht darüber entscheidet, welche Netzwerktechnologie dominant wird. Kosten, Ökosystemgröße, Interoperabilität, betriebliche Einfachheit und das Tempo der Standardentwicklung sind ebenso wichtig.